
Discover & Understand
มองเห็นข้อมูลสำคัญและบริบทการใช้งาน เพื่อช่วยระบุว่าข้อมูลใดควรได้รับการปกป้องในระดับใด
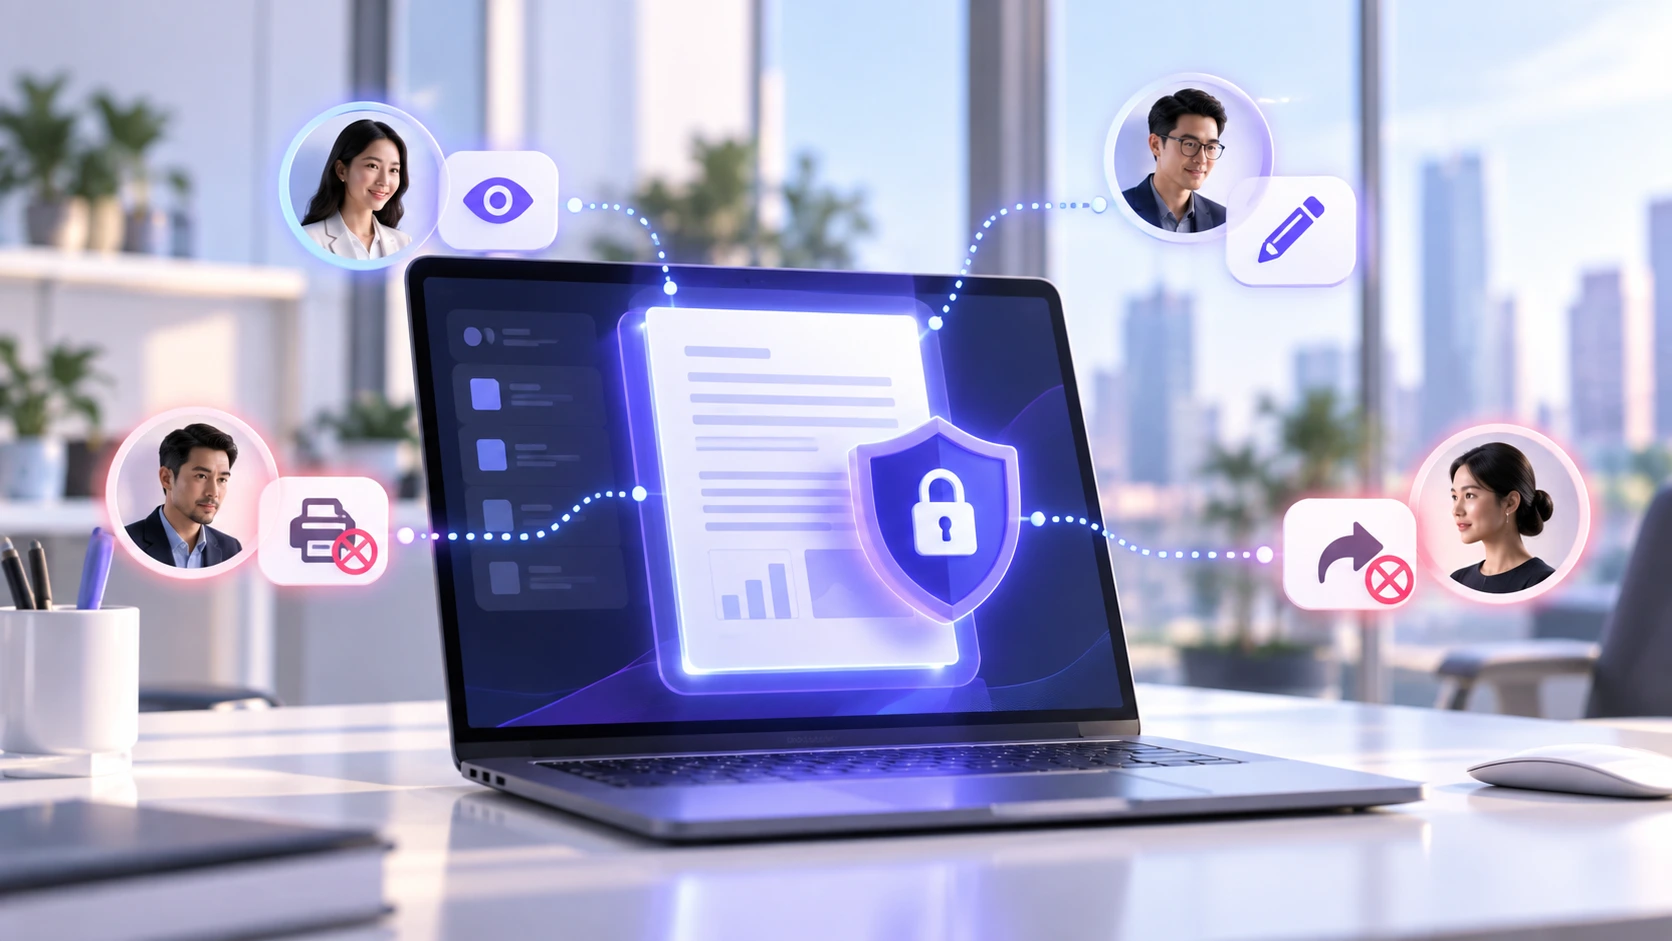
Seclore ช่วยให้องค์กรกำหนดได้ว่า ใครเปิดไฟล์ได้ ทำอะไรกับไฟล์ได้ และใช้งานได้นานแค่ไหน แม้ไฟล์จะถูกส่งออกนอกองค์กร พร้อมเพิกถอนสิทธิ์และตรวจสอบการใช้งานย้อนหลังได้
เหมาะสำหรับเอกสารที่ต้องการควบคุมสิทธิ์อย่างต่อเนื่อง เช่น สัญญา ข้อมูลลูกค้า ข้อมูลการเงิน แบบงาน และไฟล์ที่แชร์กับคู่ค้าหรือบุคคลภายนอก
 Financial Services
 Manufacturing
 Semiconductor
 Government
องค์กรสมัยใหม่ต้องทำงานร่วมกับหลายฝ่าย ทั้งภายใน ภายนอก Cloud, SaaS และ AI การรักษาความปลอดภัยจึงต้องเดินทางไปพร้อมกับข้อมูล ไม่ใช่หยุดอยู่ที่ขอบเขตเครือข่าย
คู่ค้าและผู้รับเหมาจำเป็นต้องเข้าถึงไฟล์สำคัญ แต่สิทธิ์และข้อจำกัดต้องยังคงถูกบังคับใช้
องค์กรต้องการกำหนดได้ว่าใครดู แก้ไข พิมพ์ หรือใช้งานข้อมูลได้ ภายใต้เงื่อนไขที่กำหนด
สิทธิ์ควรเปลี่ยนตามผู้ใช้ อุปกรณ์ สถานที่ เวลา และความอ่อนไหวของข้อมูล
มองเห็นกิจกรรมที่ได้รับอนุญาตและความพยายามที่ไม่ได้รับอนุญาต เพื่อช่วยงานด้านความเสี่ยงและ Compliance
ผสานการค้นหาและทำความเข้าใจข้อมูล การจัดประเภท การกำหนดสิทธิ์ การติดตาม และการบังคับใช้นโยบาย เพื่อสร้างการปกป้องที่ต่อเนื่องในระดับข้อมูล
มองเห็นข้อมูลสำคัญและบริบทการใช้งาน เพื่อช่วยระบุว่าข้อมูลใดควรได้รับการปกป้องในระดับใด

กำหนดสิทธิ์แบบละเอียดกับไฟล์และอีเมล และคงการควบคุมเมื่อข้อมูลถูกแชร์หรือย้ายออกจากระบบต้นทาง

บังคับใช้นโยบายตามผู้ใช้ กลุ่ม เวลา สถานที่ อุปกรณ์ และประเภทการใช้งาน พร้อมรองรับการเพิกถอนสิทธิ์เมื่อบริบทเปลี่ยน

ติดตามกิจกรรมและความพยายามเข้าถึงที่ไม่ได้รับอนุญาต เพื่อสนับสนุนการตรวจสอบ การวิเคราะห์ความเสี่ยง และ Compliance
แนวทางของ Seclore มุ่งให้การตัดสินใจด้านความปลอดภัยเกิดขึ้นจากบริบทของข้อมูล และทำให้การควบคุมติดตามข้อมูลไปตลอดการใช้งาน
ไม่ใช่แค่ “เข้ารหัสไฟล์” แต่เป็นการกำหนดว่าใครใช้ข้อมูลได้ ใช้ทำอะไรได้ นานแค่ไหน และยังเปลี่ยนหรือเพิกถอนสิทธิ์ได้ภายหลัง แม้ไฟล์จะถูกส่งออกไปแล้ว
เหมาะกับองค์กรที่ต้องส่งเอกสารสำคัญให้ Supplier, Outsource, ที่ปรึกษา หรือคู่ค้าภายนอกเป็นประจำ
ใช้กับข้อมูลที่สร้างความได้เปรียบทางธุรกิจ เช่น แบบผลิตภัณฑ์ สูตร กระบวนการผลิต เอกสารวิจัย และไฟล์ออกแบบ
สำหรับข้อมูลที่ต้องแชร์เฉพาะกลุ่มและมีช่วงเวลาการใช้งานชัดเจน เช่น Due Diligence, สัญญา หรือเอกสารประชุม
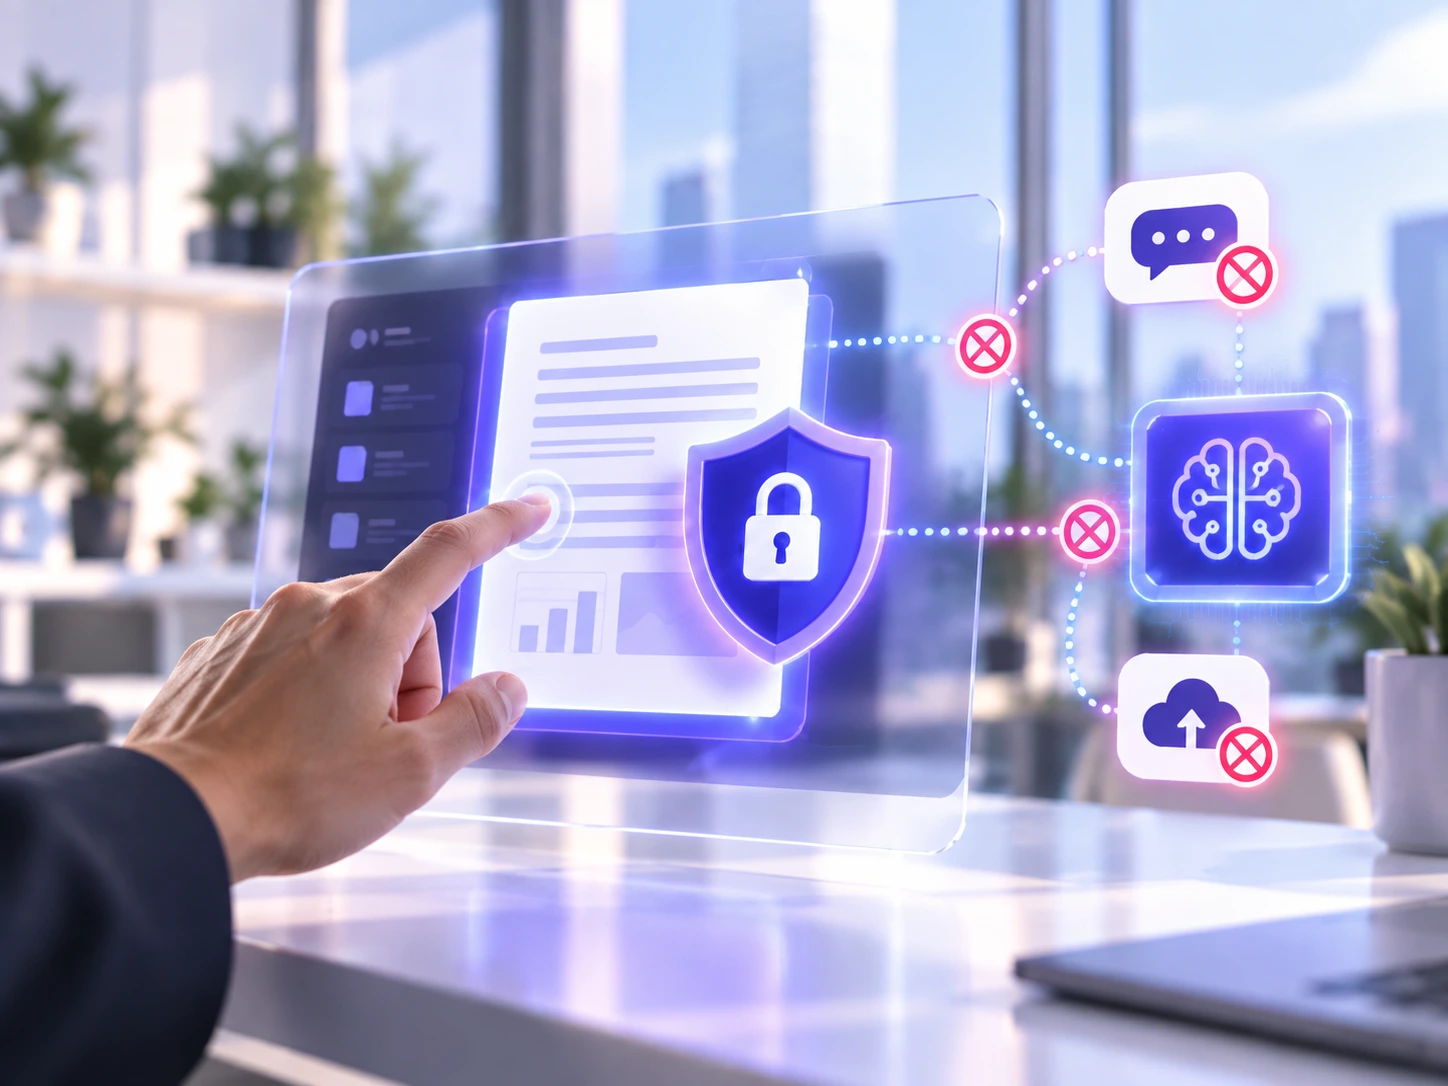
ช่วยวางแนวทางให้ข้อมูลที่ AI หรือผู้ใช้งานเข้าถึงมีบริบท การจำแนก และการควบคุมที่สอดคล้องกับนโยบายองค์กร
สิทธิ์ของไฟล์สำคัญสามารถปรับตามสถานะของผู้ใช้และเหตุการณ์ทางธุรกิจ โดยไม่ต้องเรียกไฟล์กลับมาจัดการใหม่ทุกไฟล์
เหมาะกับองค์กรที่ต้องแสดงหลักฐานด้านการควบคุมข้อมูล ทั้งการเข้าถึง การใช้งาน และการแชร์ออกนอกองค์กร
ปกป้องข้อมูลทางการเงิน ลูกค้า และเอกสารที่อยู่ภายใต้ข้อกำกับ
ดูแลข้อมูลการผลิต แบบผลิตภัณฑ์ และการทำงานร่วมกับซัพพลายเชน
คงการควบคุมข้อมูลออกแบบชิป R&D และข้อมูลในวงจรการพัฒนาผลิตภัณฑ์
รองรับการแชร์ข้อมูลที่ต้องการ Governance, Auditability และการควบคุมเข้มงวด
วางขอบเขตจากข้อมูลและ Use Case ที่มีความเสี่ยงสูงก่อน แล้วค่อยขยายการใช้งานให้ครอบคลุมระบบและทีมที่เกี่ยวข้อง
ระบุข้อมูลสำคัญ จุดที่มีการแชร์ และระบบที่เกี่ยวข้อง
กำหนดสิทธิ์ เงื่อนไข และระดับการป้องกันตามบริบทธุรกิจ
เชื่อมต่อกับ Workflow, DLP, Classification, Collaboration และระบบองค์กร
ติดตามกิจกรรม วิเคราะห์ความเสี่ยง และปรับนโยบายจากข้อมูลจริง
Digital Distribution ช่วยองค์กรประเมิน Use Case วางแผน Demo/POC และออกแบบแนวทางใช้งาน Seclore ให้เหมาะกับระบบและความต้องการขององค์กร
แพลตฟอร์ม Data Security Intelligence และ Data-Centric Security ที่มุ่งให้การควบคุมติดตามข้อมูลไปตลอดการใช้งาน
ให้คำปรึกษา ออกแบบ Solution จัด Demo/POC วางแผน Licensing และประสานงาน Implementation เพื่อให้การใช้งาน Seclore เหมาะกับองค์กรและเริ่มต้นได้อย่างราบรื่น
พูดคุยกับทีม Digital Distribution เพื่อดู Demo ประเมิน Use Case หรือวางแผน Proof of Concept ให้เหมาะกับสภาพแวดล้อมขององค์กร
เหมาะสำหรับทั้งทีม IT, Security, Compliance และผู้ดูแลข้อมูลสำคัญขององค์กร
แจ้งความต้องการเบื้องต้น แล้วทีมงานจะช่วยแนะนำแนวทางที่เหมาะกับการใช้งานขององค์กร